Doanh nghiệp chào bán cổ phiếu không phải đăng báo 3 số liên tiếp
Bản thông báo chào bán cổ phiếu ra công chúng công bố trên website DN, sở giao dịch và một báo điện tử; hồ sơ IPO, phát hành thêm cổ phiếu cũng được giản lược.


TS.Đàm Thị Hiền
Tác giả liên hệ; Học viện Chính sách và phát triển
Email: [email protected]
Bùi Thị Nhật Minh
Học viện Tài chính
ĐẶT VẤN ĐỀ
Chuyển đổi số trong lĩnh vực tài chính - kế toán đang làm thay đổi phương thức quản trị dữ liệu và vận hành doanh nghiệp. Việc ứng dụng hệ thống kế toán điện tử, hóa đơn điện tử, thanh toán số và điện toán đám mây góp phần nâng cao hiệu quả xử lý thông tin và tính minh bạch tài chính. Tuy nhiên, quá trình này cũng làm gia tăng sự phụ thuộc của hoạt động kế toán vào hạ tầng công nghệ thông tin, qua đó mở rộng rủi ro an ninh mạng đối với doanh nghiệp.
Dữ liệu kế toán - tài chính, bao gồm báo cáo tài chính, dữ liệu khách hàng và thông tin thanh toán, hiện là mục tiêu có giá trị cao của các cuộc tấn công mạng. Tại Việt Nam, cùng với sự phát triển của ngân hàng số và quản trị doanh nghiệp trực tuyến, các hình thức tấn công như phishing, ransomware và tấn công chuỗi cung ứng ngày càng gia tăng. Theo Resecurity (2025), vụ rò rỉ dữ liệu tại Trung tâm Thông tin tín dụng Quốc gia Việt Nam (CIC) đã làm lộ hơn 160 triệu hồ sơ dữ liệu cá nhân liên quan đến hoạt động tín dụng. Sự kiện này cho thấy hệ thống dữ liệu tài chính - kế toán đang trở thành mục tiêu trọng yếu của tội phạm mạng.
Bên cạnh yếu tố công nghệ, nhiều doanh nghiệp Việt Nam vẫn còn hạn chế về nhận thức và năng lực quản trị an toàn thông tin, đặc biệt ở khu vực doanh nghiệp nhỏ và vừa. Quỹ Tiền tệ quốc tế IMF (2026) cũng cảnh báo việc ứng dụng trí tuệ nhân tạo (AI) trong tấn công mạng đang làm gia tăng khả năng khai thác lỗ hổng và tự động hóa hành vi xâm nhập.
Trong bối cảnh đó, nghiên cứu tập trung đánh giá thực trạng rủi ro an ninh mạng trong công tác kế toán tại Việt Nam, phân tích các hình thức tấn công phổ biến và đề xuất giải pháp công nghệ, quản trị và chính sách nhằm nâng cao năng lực bảo vệ hệ thống thông tin kế toán trong quá trình chuyển đổi số.
| BẢNG 1: TỔNG HỢP SỐ LƯỢT ĐE DỌA/TẤN CÔNG MẠNG ĐƯỢC PHÁT HIỆN HOẶC CẢNH BÁO TẠI VIỆT NAM GIAI ĐOẠN 2021-2025 | ||
| Năm | Số lượt đe dọa/tấn công được phát hiện hoặc cảnh báo | Xu hướng nổi bật |
| 2021 | 63,4 triệu mối đe dọa trực tuyến | Gia tăng phishing và tấn công chuỗi cung ứng trong giai đoạn chuyển dịch sang giao dịch trực tuyến |
| 2022 | 41,9 triệu lượt tấn công trực tuyến | Đẩy mạnh chiến dịch làm sạch mã độc trên không gian mạng quốc gia |
| 2023 | Khoảng 13.900 cuộc tấn công vào hệ thống trọng yếu | Gia tăng ransomware, phishing và tấn công vào website cơ quan, tổ chức |
| 2024 | Hơn 659.000 lượt tấn công và hành vi dò quét | Tấn công ransomware lan rộng vào doanh nghiệp tài chính, chứng khoán và logistics |
| 2025 | Khoảng 552.000 lượt tấn công được ghi nhận | Gia tăng tấn công có chủ đích (APT), khai thác AI và tấn công chuỗi cung ứng |
Nguồn: Tổng hợp từ NCS Group (2023), NCSC (2024) và Kaspersky (2025)
THỰC TRẠNG RỦI RO AN NINH MẠNG TRONG CÔNG TÁC KẾ TOÁN
Tình hình an ninh mạng chung tại Việt Nam
Trong bối cảnh chuyển đổi số, Việt Nam đang đối mặt với sự gia tăng của các mối đe dọa an ninh mạng cả về quy mô và mức độ tinh vi. Cùng với sự phát triển của thanh toán điện tử, ngân hàng số và kế toán trực tuyến, các hoạt động khai thác lỗ hổng, phát tán mã độc và tấn công dữ liệu tài chính ngày càng phổ biến.
Các báo cáo của NCS Group (2023), NCSC (2024) và Kaspersky (2025) cho thấy số lượt đe dọa và tấn công mạng được phát hiện tại Việt Nam duy trì ở mức cao trong giai đoạn 2021-2025 và đang thay đổi theo hướng giảm về số lượng tuyệt đối nhưng gia tăng đáng kể về mức độ tinh vi và khả năng gây thiệt hại thực tế (Bảng 1). Nếu trong giai đoạn 2021-2022, các cuộc tấn công chủ yếu mang tính phát tán diện rộng như phishing hoặc malware thông thường, thì từ năm 2023 trở đi, đối tượng tấn công chuyển mạnh sang các mô hình ransomware, tấn công có chủ đích (APT) và khai thác chuỗi cung ứng nhằm vào các tổ chức sở hữu dữ liệu tài chính quan trọng.
Đáng chú ý, nhiều cuộc tấn công gần đây không còn tập trung vào việc phá hoại hệ thống đơn lẻ mà hướng đến kiểm soát dữ liệu và gián đoạn hoạt động vận hành của doanh nghiệp. Các lĩnh vực tài chính, ngân hàng, chứng khoán, logistics và kế toán doanh nghiệp trở thành nhóm mục tiêu ưu tiên do có mức độ số hóa cao và phụ thuộc lớn vào dữ liệu điện tử. Một số vụ tấn công ransomware trong giai đoạn 2024- 2025 đã gây gián đoạn nghiêm trọng hoạt động thanh toán, giao dịch và xử lý dữ liệu tài chính tại nhiều doanh nghiệp lớn.
Mặc dù số liệu về sự cố mạng gây ảnh hưởng trực tiếp đến hệ thống thông tin chưa được công bố đầy đủ cho giai đoạn 2024-2025, thống kê của Cục An toàn thông tin (2024) cho thấy năm 2023 Việt Nam đã ghi nhận khoảng 12.846 sự cố an ninh mạng gây tác động thực tế đến tổ chức và doanh nghiệp.
Những số liệu (Bảng 2) cho thấy Việt Nam đang phải đối mặt với mức độ rủi ro an ninh mạng ngày càng nghiêm trọng, đặc biệt trong các lĩnh vực có mức độ số hóa cao như tài chính, ngân hàng và kế toán doanh nghiệp. Đáng chú ý, xu hướng tấn công chuỗi cung ứng đang nổi lên như một nguy cơ lớn khi tin tặc không tấn công trực tiếp vào doanh nghiệp mà khai thác lỗ hổng từ các nhà cung cấp phần mềm kế toán, dịch vụ hóa đơn điện tử hoặc nền tảng lưu trữ dữ liệu trung gian, làm gia tăng nguy cơ lây lan mã độc trên diện rộng và đặt toàn bộ chuỗi dữ liệu tài chính - kế toán vào trạng thái rủi ro dây chuyền.
| BẢNG 2: SO SÁNH MỘT SỐ CHỈ SỐ AN NINH MẠNG GIỮA VIỆT NAM VÀ QUỐC TẾ | ||
| Chỉ số | Việt Nam | Quốc tế |
| Sự cố/tấn công mạng nổi bật năm 2023 | Khoảng 12.846 sự cố mạng được ghi nhận | Mỹ: 880.418 vụ (FBI IC3, 2023) |
| Thiệt hại kinh tế do tội phạm mạng | Ước tính gần 40.000 tỷ đồng giai đoạn 2020- 2025 | Toàn cầu: khoảng 600 tỷ USD/năm |
| Tỷ lệ thiết bị nhiễm mã độc năm 2023 | 43,6% | Trung bình toàn cầu khoảng 30-35% |
| Tỷ lệ doanh nghiệp từng trải qua xâm nhập mạng | Trên 40% | ASEAN khoảng 70% (Cisco, 2022) |
Nguồn: Nhóm tác giả tổng hợp
Mối đe dọa cụ thể trong công tác kế toán
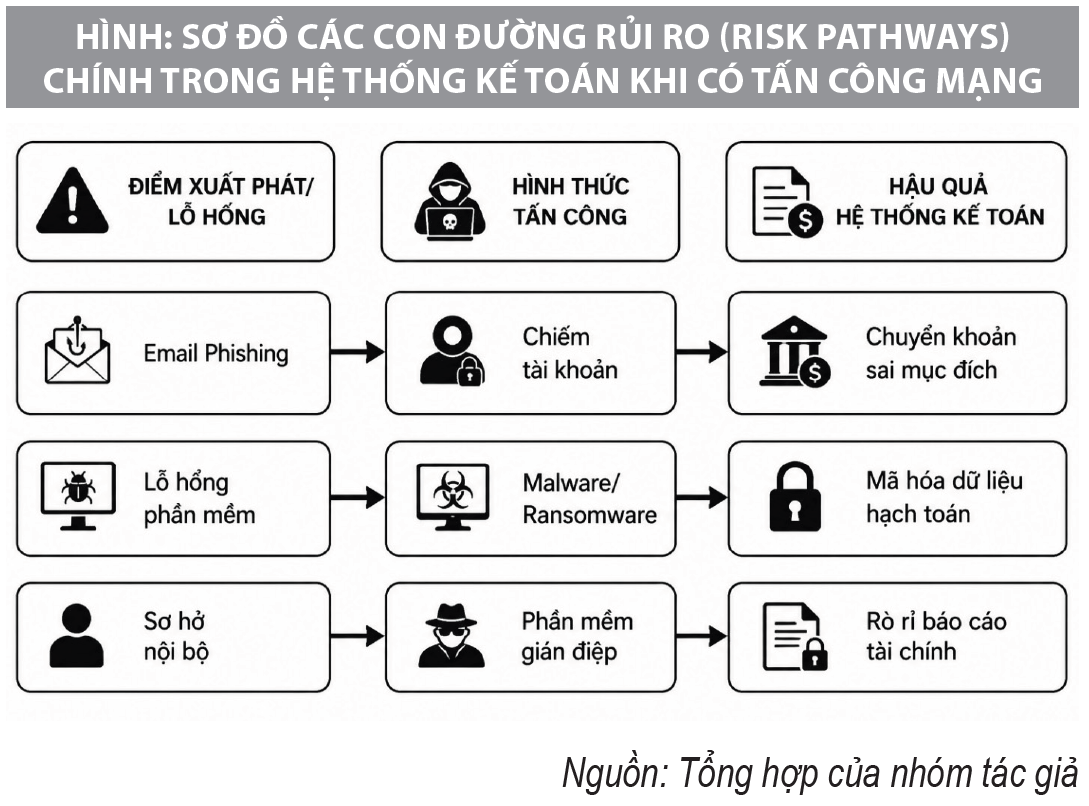
Trong môi trường số hóa hiện nay, hệ thống kế toán đã trở thành một cấu phần quan trọng trong hạ tầng dữ liệu doanh nghiệp, khiến hoạt động kế toán ngày càng trở thành mục tiêu của các cuộc tấn công mạng (Hình).
Ransomware là một trong những rủi ro nghiêm trọng nhất đối với hệ thống kế toán. Mã độc thường xâm nhập qua email giả mạo, tệp đính kèm độc hại hoặc lỗ hổng trong phần mềm kế toán và ERP. Năm 2025, Việt Nam ghi nhận 155.640 máy tính bị ảnh hưởng bởi ransomware. Các cuộc tấn công này có thể làm gián đoạn hoạt động kế toán, mã hóa dữ liệu tài chính và chậm tiến độ lập báo cáo, quyết toán thuế.
Bên cạnh đó, phishing và giả mạo email doanh nghiệp (BEC) tiếp tục là phương thức phổ biến nhằm vào bộ phận kế toán - tài chính. Tin tặc thường giả mạo hóa đơn hoặc thông báo thanh toán để đánh cắp thông tin đăng nhập và thực hiện giao dịch trái phép. Theo Kaspersky (2025), các chiến dịch phishing tại Việt Nam tiếp tục gia tăng trong giai đoạn 2023-2025, đặc biệt trong lĩnh vực tài chính và thương mại điện tử.
Ngoài ra, các cuộc tấn công DDoS, khai thác lỗ hổng phần mềm và tấn công chuỗi cung ứng cũng tạo ra nhiều nguy cơ đối với hệ thống kế toán điện tử. Việc doanh nghiệp phụ thuộc vào ERP, hóa đơn điện tử và nền tảng kế toán đám mây làm gia tăng nguy cơ lây lan mã độc từ nhà cung cấp dịch vụ hoặc phần mềm trung gian. Đồng thời, các yếu tố nội bộ như sử dụng mật khẩu yếu hoặc chia sẻ tài khoản truy cập tiếp tục là nguyên nhân phổ biến dẫn đến lộ lọt dữ liệu kế toán.
Tác động theo quy mô và lĩnh vực
Tác động của rủi ro an ninh mạng đối với công tác kế toán có sự khác biệt giữa các nhóm doanh nghiệp và lĩnh vực hoạt động. Mức độ ảnh hưởng phụ thuộc vào quy mô tổ chức, mức độ số hóa dữ liệu tài chính và năng lực quản trị an toàn thông tin. Các sự cố an ninh mạng không chỉ gây gián đoạn hệ thống kế toán mà còn ảnh hưởng trực tiếp đến hoạt động tài chính và quản trị doanh nghiệp.
Đối với các doanh nghiệp lớn trong lĩnh vực tài chính - ngân hàng, chứng khoán và thương mại điện tử, hệ thống kế toán thường được đầu tư bảo mật tốt hơn nhưng cũng trở thành mục tiêu ưu tiên của các cuộc tấn công có chủ đích, ransomware và khai thác chuỗi cung ứng do sở hữu lượng lớn dữ liệu tài chính. Khi xảy ra sự cố, hậu quả không chỉ là tổn thất tài chính mà còn kéo theo nguy cơ gián đoạn vận hành và suy giảm uy tín doanh nghiệp.
Trong khi đó, doanh nghiệp nhỏ và vừa (DNNVV) là nhóm dễ bị tổn thương nhất do hạn chế về nguồn lực và năng lực quản trị an toàn thông tin. Theo VNISA (2023), chỉ khoảng một nửa số DNNVV tại Việt Nam triển khai các biện pháp bảo mật cơ bản. Báo cáo của VSEC (2025) cũng cho thấy nhiều DNNVV gặp vấn đề trong quản lý tài khoản và kiểm soát truy cập hệ thống, làm gia tăng nguy cơ lộ lọt dữ liệu và lây nhiễm mã độc.
Trong bối cảnh đó, an ninh mạng không còn là vấn đề kỹ thuật đơn thuần mà đã trở thành một nội dung quan trọng của quản trị doanh nghiệp và quản trị rủi ro tài chính. Đối với hoạt động kế toán, việc bảo đảm an toàn dữ liệu và tính liên tục của hệ thống thông tin đang trở thành điều kiện nền tảng để duy trì tính minh bạch tài chính trong nền kinh tế số.
 |
GIẢI PHÁP VÀ HÀM Ý CHÍNH SÁCH
Giải pháp công nghệ và phòng thủ chủ động
Ở cấp độ doanh nghiệp, việc tăng cường hạ tầng an toàn thông tin là điều kiện nền tảng để bảo vệ hệ thống kế toán trong môi trường số hóa. Doanh nghiệp cần triển khai đồng bộ các giải pháp như tường lửa, hệ thống phát hiện xâm nhập, phần mềm chống mã độc và xác thực đa yếu tố (MFA). Hệ thống kế toán và cơ sở dữ liệu tài chính cần được mã hóa, phân vùng mạng và sao lưu định kỳ nhằm bảo đảm khả năng phục hồi khi xảy ra sự cố ransomware hoặc gián đoạn hệ thống.
Bên cạnh đó, doanh nghiệp cần tăng cường kiểm soát nội bộ thông qua cơ chế phê duyệt nhiều bước đối với giao dịch tài chính quan trọng, giám sát nhật ký truy cập và thường xuyên cập nhật bản vá bảo mật cho phần mềm kế toán, ERP và hệ thống hóa đơn điện tử. Đối với nhiều doanh nghiệp Việt Nam, đặc biệt là khu vực DNNVV, mô hình giám sát an ninh mạng thuê ngoài (SOCaaS) là giải pháp phù hợp nhằm nâng cao khả năng phát hiện và phản ứng sớm với các cuộc tấn công mạng.
Trong bối cảnh các cuộc tấn công ngày càng ứng dụng AI và tự động hóa hành vi xâm nhập, doanh nghiệp cần chuyển sang mô hình phòng thủ chủ động. Việc tích hợp AI và Machine Learning vào hệ thống kế toán giúp phát hiện sớm các hành vi bất thường như truy cập trái phép, đăng nhập bất thường hoặc sai lệch dữ liệu tài chính. AI cũng hỗ trợ nâng cao hiệu quả kiểm soát nội bộ và phát hiện gian lận tài chính thông qua phân tích dữ liệu giao dịch theo thời gian thực. Việc kết hợp các giải pháp bảo mật kỹ thuật với công nghệ AI sẽ góp phần nâng cao khả năng bảo vệ và tính liên tục của hệ thống tài chính - kế toán trong môi trường số.
Giải pháp nguồn nhân lực và quản trị
Yếu tố con người tiếp tục là mắt xích dễ bị khai thác nhất trong các cuộc tấn công mạng nhằm vào hệ thống kế toán. Do đó, doanh nghiệp cần thường xuyên tổ chức đào tạo và diễn tập an toàn thông tin cho nhân viên kế toán, đặc biệt liên quan đến nhận diện email giả mạo, quản lý mật khẩu và sử dụng thiết bị lưu trữ an toàn.
Bên cạnh đó, doanh nghiệp cần tăng cường quản trị rủi ro từ bên thứ ba do hoạt động kế toán hiện đại ngày càng phụ thuộc vào các nền tảng ERP, dịch vụ hóa đơn điện tử và phần mềm kế toán đám mây. Trước khi hợp tác, doanh nghiệp cần đánh giá năng lực bảo mật của nhà cung cấp thông qua các tiêu chuẩn như ISO/IEC 27001 hoặc SOC 2. Đồng thời, hợp đồng dịch vụ cần quy định rõ trách nhiệm bảo vệ dữ liệu và cơ chế xử lý sự cố an ninh mạng. Việc áp dụng nguyên tắc “quyền truy cập tối thiểu” và kiểm soát chặt truy cập từ xa sẽ giúp giảm đáng kể nguy cơ tấn công chuỗi cung ứng.
Khung chính sách và quản lý nhà nước
Ở cấp quốc gia, cần xây dựng khung chính sách đồng bộ về an toàn thông tin đối với hệ thống tài chính - kế toán số. Các cơ quan quản lý cần ban hành các tiêu chuẩn bảo mật tối thiểu đối với phần mềm kế toán, hóa đơn điện tử và hệ thống lưu trữ dữ liệu tài chính. Đồng thời, cần quy định cơ chế báo cáo bắt buộc đối với các sự cố rò rỉ dữ liệu kế toán và tăng cường phối hợp giữa cơ quan Thuế, ngân hàng và lực lượng an ninh mạng trong xử lý các hành vi gian lận tài chính trên môi trường số.
Ngoài ra, cần có cơ chế khuyến khích doanh nghiệp đầu tư cho an ninh mạng thông qua ưu đãi thuế, hỗ trợ đào tạo và thúc đẩy hợp tác công - tư. Việc tăng cường kết nối với các mạng lưới chia sẻ thông tin an ninh mạng quốc tế cũng có ý nghĩa quan trọng trong việc nâng cao năng lực dự báo và ứng phó với các mối đe dọa mới.
Ưu tiên chính sách theo tính khả thi và tác động
Trong ngắn hạn, cần ưu tiên các giải pháp có khả năng triển khai nhanh và tác động trực tiếp như đào tạo nhận thức an toàn thông tin cho nhân viên kế toán, thúc đẩy sử dụng dịch vụ SOCaaS và ban hành hướng dẫn bảo mật tối thiểu đối với doanh nghiệp tài chính - kế toán.
Trong trung và dài hạn, cần hoàn thiện khung tiêu chuẩn an toàn thông tin cho phần mềm kế toán, tăng cường hợp tác quốc tế về chia sẻ dữ liệu cảnh báo sớm và tổ chức diễn tập an ninh mạng cho ngành tài chính - kế toán. Đồng thời, cần từng bước phát triển hệ sinh thái công nghệ an ninh mạng và phần mềm kế toán “Make in Vietnam” nhằm giảm phụ thuộc vào nền tảng nước ngoài và nâng cao tính chủ động trong bảo vệ dữ liệu tài chính quốc gia.
KẾT LUẬN
Trong bối cảnh chuyển đổi số, rủi ro an ninh mạng đang trở thành thách thức lớn đối với hoạt động kế toán và quản trị tài chính doanh nghiệp tại Việt Nam. Các hình thức tấn công như ransomware, phishing, tấn công chuỗi cung ứng và khai thác lỗ hổng hệ thống ngày càng tinh vi, tác động trực tiếp đến tính bảo mật, tính toàn vẹn và tính liên tục của dữ liệu kế toán. Đặc biệt, DNNVV là nhóm dễ bị tổn thương nhất do hạn chế về nguồn lực và năng lực quản trị an toàn thông tin.
Trong điều kiện dữ liệu tài chính ngày càng được số hóa, việc bảo vệ hệ thống kế toán cần được xem là một cấu phần thiết yếu của chiến lược phát triển bền vững. Các giải pháp như mã hóa dữ liệu, xác thực đa yếu tố, giám sát an ninh mạng liên tục và ứng dụng AI cần được triển khai đồng bộ với các biện pháp quản trị nội bộ và đào tạo nhân lực.
Ở cấp độ chính sách, Nhà nước cần tiếp tục hoàn thiện khung pháp lý về an toàn thông tin, hỗ trợ doanh nghiệp nâng cao năng lực phòng thủ mạng và thúc đẩy hợp tác công - tư trong bảo vệ dữ liệu tài chính.
Tổng thể, bảo đảm an ninh mạng cho hệ thống kế toán là điều kiện quan trọng để duy trì tính minh bạch tài chính và năng lực cạnh tranh của nền kinh tế số Việt Nam.
Tài liệu tham khảo:
| Bài đã đăng Tạp chí Kinh tế - Tài chính bản in số kỳ 1 tháng 7/2026 |